

近日,南京邮电大学通信与信息工程学院王琴教授团队在实用化量子密钥分发领域取得重要研究进展,相关成果以“Proof-of-principle experimental demonstration of side-channel-securequantum key distribution over 200 km”为题,发表于国际知名学术期刊《npjQuantum Information》(https://doi.org/10.1038/s41534-026-01346-4)。南京邮电大学通信与信息工程学院量子信息技术研究所博士生周阳、讲师刘靖阳、副教授张春辉为论文共同第一作者,王琴教授为论文通讯作者,南京邮电大学为论文第一完成单位与通讯单位。
量子密钥分发(Quantum Key Distribution,简称QKD)基于量子力学的基本原理,能够为距离遥远的通信双方提供符合信息论安全标准的密钥共享方案。但在实际落地应用中,QKD系统的器件实际性能与理想安全模型之间存在一定偏差:光源在频谱、时域、波形等额外维度存在泄露侧信道信息的风险,测量设备也存在被复杂攻击的可能,这些都对QKD系统的实际安全应用形成了阻碍。在这一背景下,侧信道安全量子密钥分发(Side-Channel-SecureQKD,简称SCS-QKD)协议被提出。该协议将实际制备得到的非理想量子态映射到等效理想源模型当中,同时结合测量设备无关系统架构,可同时解决源端与测量端的侧信道安全问题,大幅提升了QKD系统的实际安全性等级。此前已报道的SCS-QKD实验实现了50公里光纤传输,但该实验使用的安全模型要求发送端必须制备出理想真空态。受强度调制器消光比有限这一实际器件特性限制,理想真空态无法在现实系统中被严格制备;同时,长距离传输场景下的有限长效应、相干攻击等带来的安全性隐患,也为该系统的实用化提出了更高要求。
针对这些亟待解决的问题,王琴团队依托清华大学王向斌教授团队提出的实用化SCS-QKD理论框架,搭建了可兼容非理想真空态的侧信道安全量子密钥分发实验系统。这套方案采用全空间量子态映射方法,仅需要获取实际光源在真空态上的投影概率这类有限信息,就能建立起实际非理想光源与理想安全模型的对应关系,显著降低了对光源完整表征和理想真空态制备的要求。
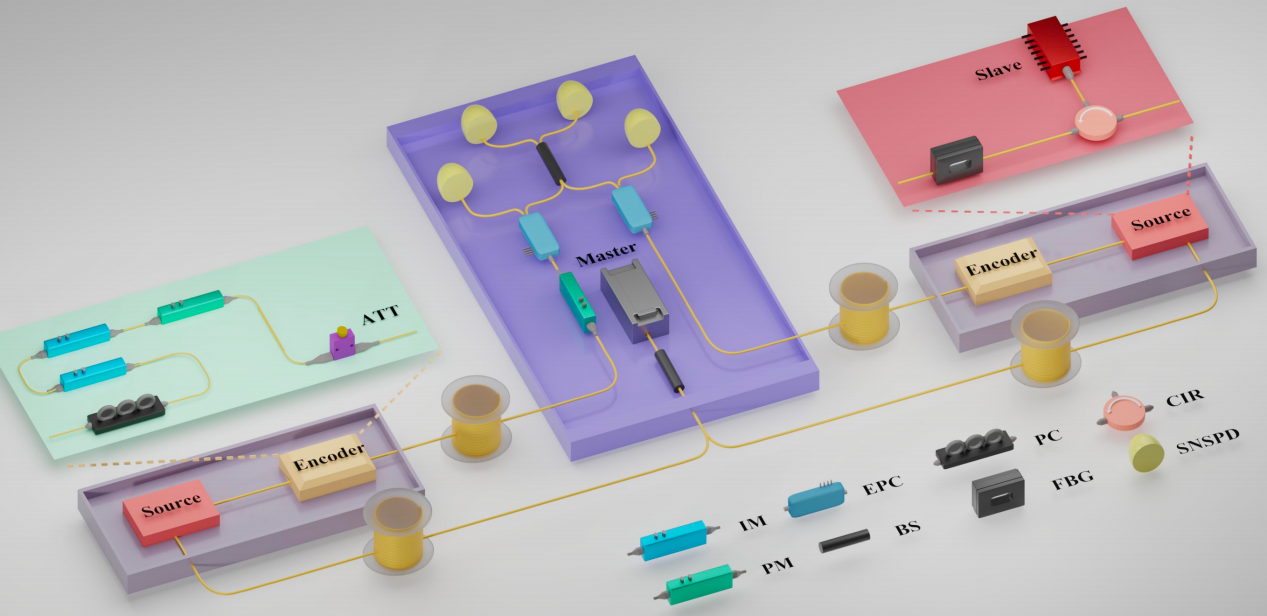
图1 侧信道安全量子密钥分发实验系统结构示意图
在实验系统搭建层面,该研究团队构建了重复频率为1.25 GHz的高速SCS-QKD系统,利用光注入锁定技术在远端用户之间建立起稳定的光频率与相位关联,同时搭配实时主动相位补偿技术,压制长距离光纤链路中的环境扰动与相位漂移,保障了长时间单光子干涉的稳定性。研究团队分别在100 km、150 km和200 km光纤链路上完成验证实验,在计入实际光源非理想特性、有限数据长度以及相干攻击影响的条件下,最终分别获得了18.31 kbps、2.55 kbps和196.03 bps的安全密钥率。本次实验将SCS-QKD的最远传输距离从原有50 km提升至200 km,刷新了该类协议实验传输距离的纪录;并且100 km链路下的安全密钥率达到18.31 kbps,与此前已报道实验结果相比,密钥率提升超过两个数量级。
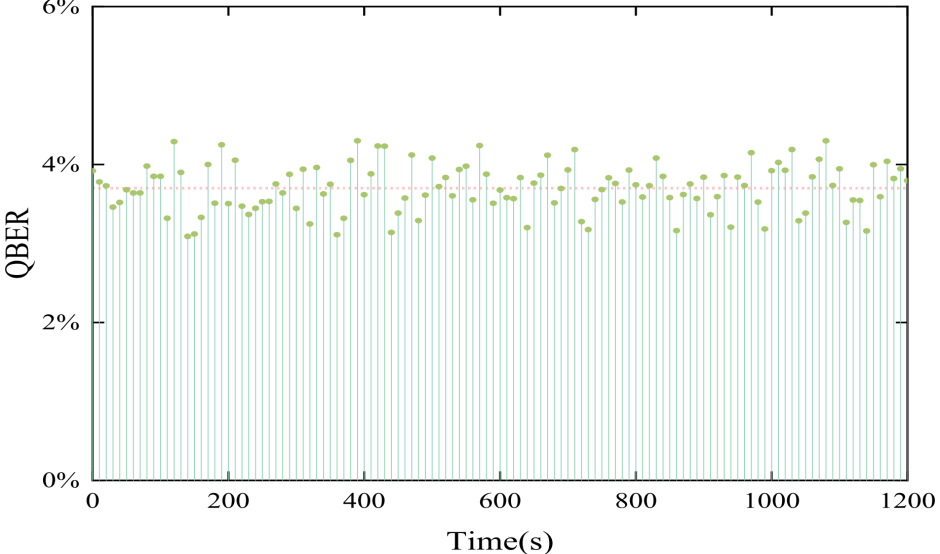
图2 200 km光纤链路条件下系统长期稳定性的测试结果
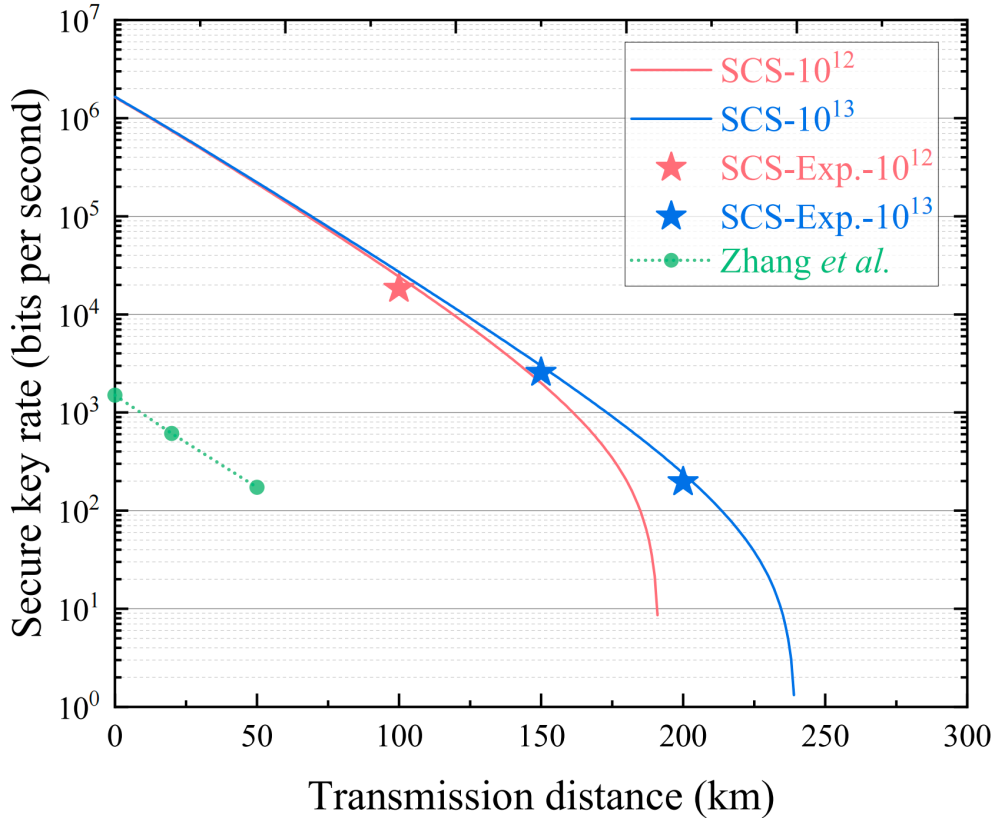
图3 不同传输距离条件下SCS-QKD安全密钥率实验结果与性能对比
本次研究工作对实用化全空间源模型、GHz高速量子态制备、长距离相位稳定以及相干攻击场景下的有限长安全分析完成了联合验证,进一步缩小了SCS-QKD理论安全模型与实际量子通信系统之间的差距。研究结果显示,即便真实光源存在消光比不足以及其他潜在侧信道风险,SCS-QKD依旧可以实现高速率、长距离且满足严格安全标准的密钥分发,为适配实际光源缺陷的量子通信系统设计、高安全等级量子网络建设提供了全新的实验支撑与技术路径。
该研究得到俄罗斯莫斯科国立师范大学Pavel Victorovich Morozov团队的技术支持。项目开展获得江苏省重点研发计划产业前瞻与关键核心技术项目、科技创新2030“量子通信与量子计算机”重大项目、国家自然科学基金,以及南京邮电大学引进人才科研启动基金等多个项目的资助。
(撰稿:张春辉 编辑:吕瑞兰 审核:王琴、徐雷)

